tehnologija
Niz hakerskih napada diljem Europi; Francuska banka ostala bez 100 milijuna eura, avioni gubili GPS, zamrzivači se odmrzavali..
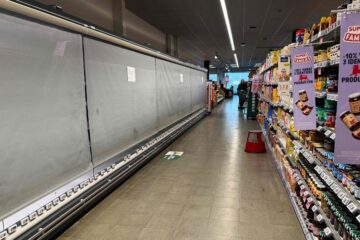
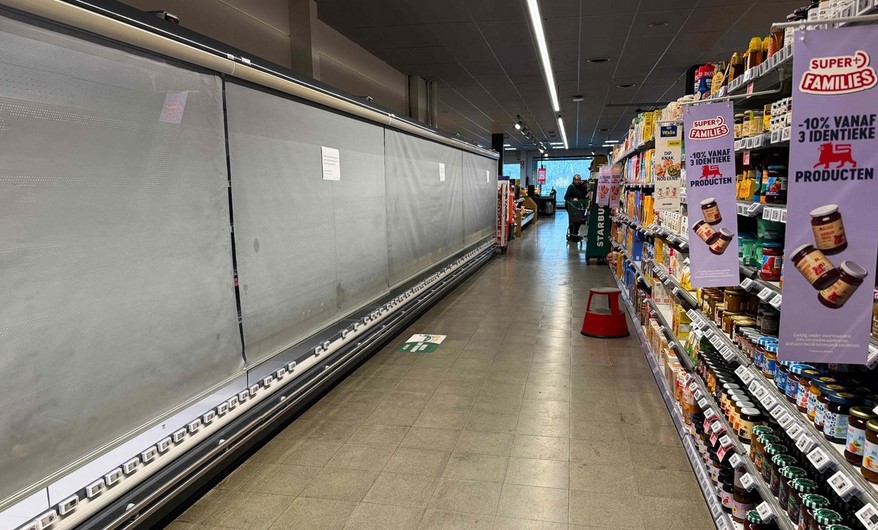
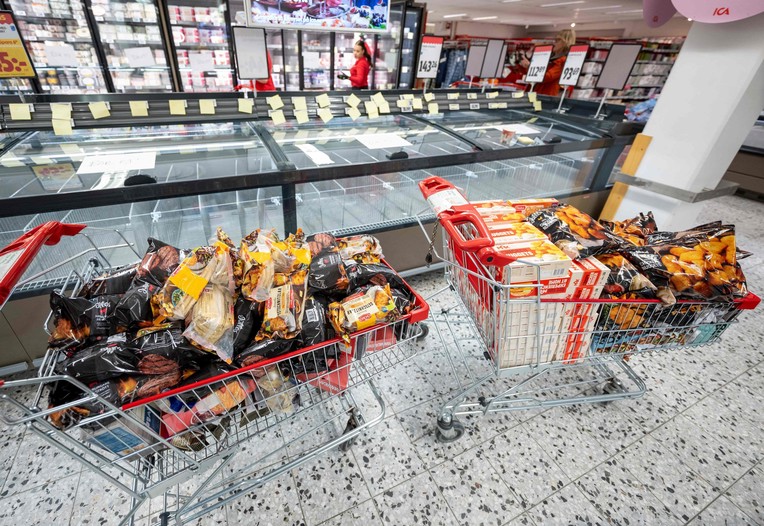
Početkom studenoga zamrzivači u supermarketima diljem Europe počeli su se sami prebacivati na odmrzavanje. U nekim trgovinama temperatura je porasla na čak 50 stupnjeva Celzijevih. Nije bila riječ o tehničkom kvaru, nego o kibernetičkim napadima na sustave koji upravljaju rashladnom opremom.
Trgovine u Njemačkoj, Italiji, Nizozemskoj, Belgiji, Rumunjskoj i Švedskoj morale su baciti pokvareno meso i smrznutu hranu. Pogođeno je i nekoliko banaka krvi u Francuskoj, a napade je prijavilo i Ujedinjeno Kraljevstvo.
Europski povjerenik za poljoprivredu i hranu Christophe Hansen incident je nazvao “namjernim pokušajem narušavanja našeg lanca opskrbe hranom”.
Gotovo tri tjedna nakon napada, koji su se dogodili 2. i 3. studenoga, nitko nije preuzeo odgovornost. Istražitelji još ne znaju tko stoji iza njih ni što je napadačima bio cilj, piše Euronews.
U mjesec dana zabilježeno 16 ozbiljnih incidenata
Napadi na rashladne sustave samo su dio znatno šireg problema. DigitalEurope, udruženje europske digitalne industrije sa sjedištem u Bruxellesu, zabilježilo je 16 sigurnosnih incidenata diljem Europe između 18. listopada i 18. studenoga.
Jedanaest ih je uključivalo kibernetičke napade, a preostalih pet odnosilo se na fizičke incidente, među kojima su bila i dva plana sabotaže.
Hakeri su u Norveškoj preuzeli informatičke sustave jedne energetske tvrtke. U Njemačkoj su paralizirali hitnu službu okružne bolnice, dok su u Danskoj i Njemačkoj ukradeni podaci tvrtke koja se bavi gradnjom tunela.
Napadnuta je i jedna neimenovana institucija Europske unije. Ondje su prestali raditi sustavi za upravljanje zaposlenicima, obračun plaća i medicinsku skrb.
U zasebnom incidentu objavljeni su osobni podaci 18 visokih dužnosnika iz Italije, Njemačke i Nizozemske. U elektroničkoj pošti rumunjske vlade otkriven je špijunski softver.
Iz francuske banke ukradeno oko 100 milijuna eura
Jedan od financijski najtežih napada dogodio se u Francuskoj, gdje je iz banke ukradeno oko 100 milijuna eura. Napadači su do bankovnih sustava došli preko jednog od njezinih dobavljača.
U Italiji je kompromitirano više od 700 korisničkih računa financijsko-tehnoloških usluga, dok su napadači iz zastarjelog sustava danske brodarske grupacije ukrali podatke.
Problemi nisu bili ograničeni na računala i baze podataka.
Oko 80 zrakoplova izgubilo je GPS signal iznad Sjevernog mora, dronovi su prisilili Moldaviju na zatvaranje zračnog prostora, a lažne dojave o bombama poremetile su više od 35 letova diljem Europe.
“Otpornost više nije samo posao IT odjela”, izjavila je Cecilia Bonefeld-Dahl, glavna direktorica udruženja DigitalEurope. “To je pitanje sigurnosne i industrijske politike.”
Iz udruženja upozoravaju da njihov popis nije potpun. Samo skupine koje koriste ucjenjivački softver, odnosno ransomware, svakog mjeseca objavljuju desetke novih europskih žrtava.
U nekim slučajevima lozinka bila 12345
Napadi na zamrzivače u studenome nisu bili prvi takav slučaj.
Sredinom listopada hakeri su preuzeli kontrolu nad rashladnim uređajima u najmanje 350 supermarketa u Francuskoj. Među pogođenima su bili Carrefour, Monoprix, Intermarché i Coopérative U. Napadači su na daljinu mijenjali postavljene temperature.
Francuska agencija za kibernetičku sigurnost utvrdila je da su rashladni uređaji koristili softver danske tvrtke Danfoss te sustave proizvođača Copeland i Dixell.
Iz Danfossa su upozorili da mnogi uređaji više nisu podržani, ne dobivaju sigurnosna ažuriranja ili koriste zastarjeli upravljački softver.
Problem je u tome što su rashladni sustavi u supermarketima često povezani s internetom. To serviserima omogućuje da na daljinu prate njihov rad, mijenjaju postavke i otklanjaju kvarove. No ista povezanost može otvoriti pristup i napadačima ako sustav nije odgovarajuće zaštićen.
Tvrtka za kibernetičku sigurnost Forescout pronašla je gotovo 13.000 sustava za upravljanje hlađenjem koji su bili javno dostupni preko interneta u čak 99 država.
Tijekom studenih napada iskorišteni su poznati sigurnosni propusti u Danfossovu sustavu AK-SM. Mnogi uređaji još su koristili tvorničke podatke za prijavu, uključujući korisničko ime “Supervisor” i lozinku “12345”.
Sigurnosni propusti bili su poznati
George Nott, urednik tehnoloških tema u stručnom časopisu The Grocer, objasnio je da su napadači pronalazili nezaštićene stranice za prijavu i koristili ranjivosti za koje su sigurnosne zakrpe već postojale.
Drugim riječima, dio napada mogao se spriječiti redovitim ažuriranjem uređaja i promjenom osnovnih sigurnosnih postavki.
Švedski trgovački lanac Coop objavio je da je oprema u sedam pogođenih trgovina bila povezana preko starih mobilnih 4G mreža.
Xavier Bellekens, izvršni direktor tvrtke za kibernetičku sigurnost Lupovis, smatra da bi povezivanje takvih kontrolera preko virtualne privatne mreže, odnosno VPN-a, uvelike smanjilo mogućnost napada. Time bi uređaji bili manje izloženi izravnom pristupu s interneta.
Tko je napao europske trgovine i institucije?
To je pitanje na koje sigurnosne službe još nemaju jasan odgovor.
Od 16 incidenata koje je evidentirao DigitalEurope, u sedam slučajeva počinitelj nije poznat. Za četiri napada odgovornost su preuzeli sami napadači, dok istražitelji u dva slučaja sumnjaju na određene skupine, ali ih nisu službeno imenovali.
Samo tri incidenta vlade ili sigurnosni istraživači javno su pripisali konkretnim počiniteljima.
Upravo je ta neizvjesnost, upozorava DigitalEurope, jedan od razloga zbog kojih su hibridni napadi učinkoviti. Njihovo provođenje može biti relativno jeftino, a odgovornost je teško dokazati.
Napadi na rashladne sustave posebno dobro pokazuju koliko je utvrđivanje počinitelja složeno.
Zabilježili 276 pokušaja napada desetak dana prije incidenata
Tvrtka Lupovis postavila je sustave-mamce, odnosno posebno pripremljene uređaje koji oponašaju stvarne sustave kako bi privukli napadače i omogućili praćenje njihovih aktivnosti.
Tijekom deset dana zabilježili su više od 276 pokušaja ispitivanja Danfossovih kontrolera, a iza njih je stajao 91 različit napadač ili skupina.
Aktivnost je bila najintenzivnija 26. listopada, a prestala je krajem mjeseca, neposredno prije studenih napada na supermarkete.
Istražitelji su dio aktivnosti povezali s takozvanim bulletproof hosting uslugama. Riječ je o pružateljima internetske infrastrukture koji otežavaju gašenje spornih servisa i postupanje policije. Takve su usluge ranije koristile i ruske hakerske skupine.
Bellekens naglašava da to nije dokaz ruske odgovornosti, ali smatra da postoji “određeni obrazac”.
Prema njegovoj procjeni, koordinacija napada unutar približno 24 sata upućuje na dobro pripremljenu operaciju iza koje bi mogla stajati neka država.
Amateri iza napada?
No svi se ne slažu s takvim tumačenjem. Dan Cimpean, direktor rumunjskog Nacionalnog direktorata za kibernetičku sigurnost, opisao je napade kao “poluamaterske” i rekao da ne sumnja na državne aktere.
Ken Munro iz britanske sigurnosne tvrtke Pen Test Partners nakon napada u Francuskoj iznio je još jednostavnije moguće objašnjenje. Prema njemu, počinitelji bi mogli biti “djeca koja se zabavljaju”.
Dodatnu nejasnoću stvara činjenica da nitko nije tražio otkupninu. To je istražiteljima neobično jer kriminalne skupine često nastoje brzo zaraditi na napadima, dok aktivističke hakerske skupine uglavnom javno objavljuju svoje akcije.
Čak se ni europske sigurnosne institucije nisu usuglasile oko toga kako opisati događaje.
Belgija, Italija i Estonija nazvale su ih kibernetičkim napadima. Švedska i Irska koristile su izraz “kibernetički incident”, dok je Agencija Europske unije za kibernetičku sigurnost ENISA izbjegla upotrijebiti riječ “napad”.
Iste mete napadaju se i preko interneta i fizički
Podaci DigitalEuropea pokazuju i da granica između digitalnih napada i fizičke sabotaže postaje sve manje jasna.
Tijekom istog mjeseca proizvođač vojnih dronova u Njemačkoj napadnut je preko kompromitiranog ažuriranja softvera, dok je u Estoniji spriječen pokušaj podmetanja požara kod drugog proizvođača dronova.
Udruženje je evidentiralo i plan podmetanja požara uz željezničku prugu i dalekovod u Njemačkoj.
“Digitalni i fizički napadi pogađaju iste ciljeve”, navode iz DigitalEuropea.
Njihova karta incidenata pokazuje da su napadi zahvatili široko područje, od Sjevernog mora do Rumunjske i Moldavije. Pritom su ugroženi promet, energetika, javne službe, prehrambeni lanac i industrija.
DigitalEurope traži znatno veća ulaganja u sigurnost
Cecilia Bonefeld-Dahl smatra da europske države moraju hitno ulagati u tehnologije kojima mogu otkrivati napade, sprječavati ih i oporavljati sustave nakon incidenata.
“Europi je potrebna tehnologija za otkrivanje, odvraćanje i oporavak – i mora je PRONAĆI. FINANCIRATI. KUPITI”, napisala je na LinkedInu.
DigitalEurope poziva čelnike Europske unije da najmanje 25 posto sljedećeg višegodišnjeg proračuna, vrijednog gotovo dva bilijuna eura, usmjere u tehnologije za sigurnost, obranu i oporavak sustava.
Prema podacima udruženja, na digitalni sektor trenutačno otpada samo 14 posto europske potrošnje.
No ta usporedba ima važno ograničenje. Brojka od 14 posto odnosi se na potrošnju EU-a od 2021. do 2025. godine, uključujući fond za oporavak nakon pandemije, a ne na budući proračun o kojem države tek pregovaraju.
Treba uzeti u obzir i da je DigitalEurope industrijsko udruženje koje zastupa tehnološke kompanije. Među njegovim članicama nalaze se i tvrtke koje bi europskim državama prodavale upravo onu tehnologiju za koju udruženje traži veća izdvajanja.
“Više nema vremena za gubljenje”, poručila je Bonefeld-Dahl u objavi upućenoj premijerima država članica EU-a.
U Bruxellesu se istodobno priprema revizija europskog Akta o kibernetičkoj sigurnosti. Rad na tom zakonodavnom pitanju u Europskom parlamentu vodi češka zastupnica Markéta Gregorová.
Sljedeća meta mogli bi biti sustavi grijanja, vrata i nadzorne kamere
Stručnjaci upozoravaju da opasnost ne završava na zamrzivačima u supermarketima. Slične sigurnosne slabosti mogu imati brojni uređaji povezani s internetom koji se koriste u trgovinama, poslovnim zgradama i industriji.
George Nott navodi sustave grijanja, ventilacije i klimatizacije, elektroničke oznake cijena na policama, pa čak i robote koji čiste podove.
Kumar Sokka, izvršni direktor tvrtke Acre Security, upozorava da slični kontroleri mogu upravljati i vratima, sustavima kontrole pristupa, nadzornim kamerama, alarmima te klimatizacijom zgrada.
Problem je što organizacije takvu opremu često prepuštaju službama za održavanje objekata, umjesto da je uključe u sustav kibernetičke sigurnosti.
Sokka smatra da bi se i na te uređaje trebalo primjenjivati odgovarajuće sigurnosne obveze iz europske direktive NIS2, koja postavlja strože zahtjeve za zaštitu mrežnih i informacijskih sustava.
Umjetna inteligencija mogla bi dodatno povećati opasnost
Razvoj umjetne inteligencije mogao bi dodatno otežati zaštitu povezanih uređaja. Gianni Cuozzo, osnivač i izvršni direktor tvrtke Exein, upozorava da umjetna inteligencija skraćuje vrijeme između otkrivanja sigurnosnog propusta i pripreme napada koji ga može iskoristiti.
Zato smatra da uređaji povezani s internetom moraju imati zaštitu koja djeluje neprestano, tijekom njihova rada, a ne ovisiti samo o povremenim sigurnosnim provjerama i ažuriranjima.
Bonefeld-Dahl sljedeći će tjedan o europskom odgovoru na ove prijetnje razgovarati u Vilniusu, glavnom gradu Litve. Svoju objavu o posljednjem valu napada završila je pitanjem: “Što je sljedeća kritična meta?”
NOVO.hr
foto: epa